Darknet, Hacker & Co.
Ein Blick hinter die Kulissen.
Cybercrime aus erster Hand, mit Live Einstieg ins Darknet.
- Dauer
- 45 bis 90 Min.
- Für
- Alle Zielgruppen
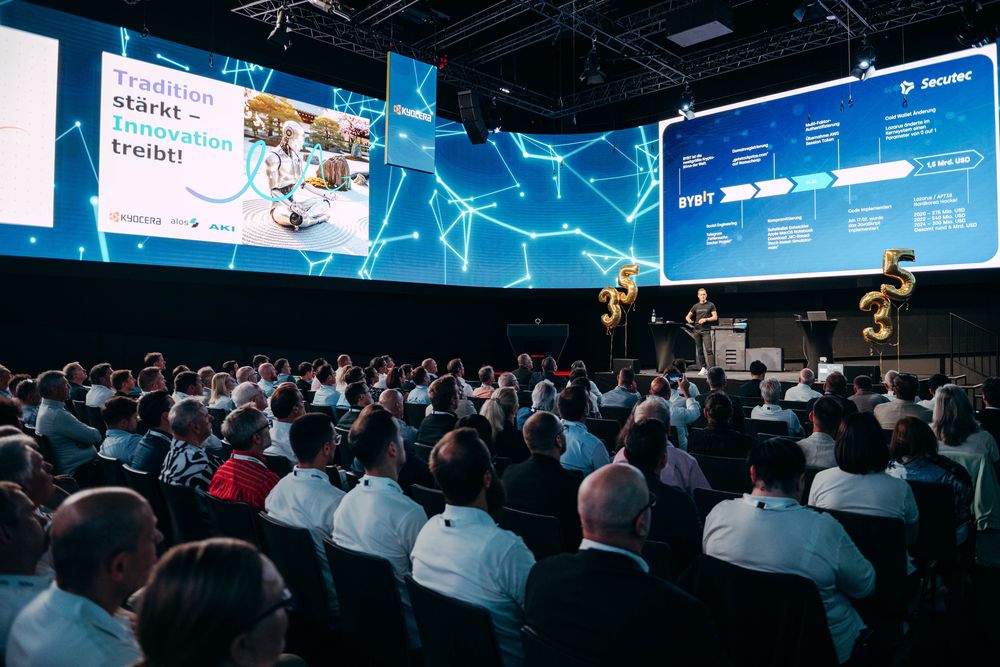
Workshop für IT und Security, flexibel 3 bis 4 Stunden
Gehackt. Was nun? Im Ernstfall zählen Minuten. Der Workshop bereitet IT Teams auf den technischen und organisatorischen Ransomware Ernstfall vor, mit realen Fällen, den Abläufen der ersten Stunden und konkreter Wiederanlaufplanung.
Der Workshop
Ransomware gehört zu den kritischsten Vorfällen für Unternehmen. In kürzester Zeit sind Systeme verschlüsselt, Daten gestohlen und Prozesse unterbrochen. Die Entscheidungen der ersten Stunden bestimmen oft den gesamten weiteren Verlauf.
Wer vorbereitet sein will, muss verstehen, wie Täter vorgehen: welche Angriffswege sie nutzen, wie sie sich im Netzwerk bewegen, wie Daten abfließen und wie Erpressung in der Praxis funktioniert. Der Workshop bereitet IT Teams praxisnah auf den technischen und organisatorischen Ernstfall vor, mit realen Ransomware Fällen, typischen Angriffsmustern, den Abläufen der ersten Stunden und konkreter Wiederanlaufplanung.
Zentrale Fragen
Inhalte
Ransomware, Datendiebstahl und Erpressung: wie Täter heute arbeiten und welche Gruppen aktiv sind. Anhand realer Fälle.
Kompromittierte Zugangsdaten, VPN und Firewall Zugänge, Phishing, Schwachstellen, unsichere Admin Konten, laterale Bewegung, Privilege Escalation und Datenabfluss.
Vom ersten Einstieg über die Ausbreitung im Netzwerk bis zu Datendiebstahl, Verschlüsselung, Erpresserschreiben und Wiederherstellung. Mit Warnsignalen und Lessons Learned.
Sofortmaßnahmen, Eskalation, Systemisolation, Beweissicherung und Logdaten. Dazu Kommunikation mit Management und Partnern, Versicherung, Entscheidungswege und Prioritäten.
Gemeinsam erarbeitet: Rollen, Notfallkontakte, technische Checklisten, Backup und Restore, Priorisierung kritischer Systeme, Wiederanlaufplanung und Entscheidungslogik.
Was den größten Unterschied macht: Segmentierung, gehärtete Backups, Admin Konten, Monitoring und Logging, externe Sichtbarkeit, Schwachstellenmanagement und Notfallübungen.
Was bleibt
Die Teilnehmenden wissen, wie Ransomware Angriffe ablaufen, welche Schritte in den ersten Minuten und Stunden nötig sind und welche Fehler sie unbedingt vermeiden müssen.
Der Workshop schafft Klarheit und nimmt Unsicherheit. Damit das IT Team im Ernstfall handlungsfähig bleibt und die Wiederherstellung schneller gelingt.
Ergebnis
Ihr IT Playbook für Ransomware und Wiederanlauf
Fragen von Veranstaltern
Für IT Leitung, CISOs, Security Verantwortliche, Administratoren, SOC und Infrastruktur Teams, IT Dienstleister und technische Krisenteams.
Ransomware Angriffswege wie Zugangsdaten, VPN, Phishing und Schwachstellen, die ersten 24 Stunden nach der Entdeckung, Beweissicherung, Kommunikation, Backup und Restore sowie die Wiederanlaufplanung.
Ja. Auf Wunsch findet der Workshop gemeinsam mit dem Krisenstab statt, um Schnittstellen zu Management, Kommunikation, Datenschutz, Recht und Versicherung zu klären.
Ein gemeinsam erarbeitetes IT Playbook für Ransomware und Wiederanlauf, mit Rollen und Eskalation, Sofortmaßnahmen, Systemisolation, Beweisen und Logdaten, Backup und Restore, Notfallkontakten, Kommunikation und Wiederanlaufplanung.
Der Workshop dauert flexibel 3 bis 4 Stunden. Die Gruppengröße ist individuell anpassbar.
Der Incident Response Workshop richtet sich an IT und Security und behandelt den technischen Ernstfall. Der Executive Resilience Workshop richtet sich an Geschäftsführung und Management und behandelt Entscheidungen im Ernstfall. Beide lassen sich kombinieren.
Weitere Formate
Keynote und Workshops bauen auf denselben realen Fällen auf. Sie lassen sich einzeln buchen oder kombinieren, zum Beispiel als Keynote für alle Mitarbeitenden, Workshop für die Geschäftsführung und Workshop für die IT.
Ein Blick hinter die Kulissen.
Cybercrime aus erster Hand, mit Live Einstieg ins Darknet.
Verstehen. Erkennen. Handeln.
Mitarbeitende lernen, wie Täter denken, Vertrauen aufbauen und Druck erzeugen.
Verstehen. Vorbereiten. Begrenzen.
Im Ernstfall entscheidet die Geschäftsführung. Der Workshop bereitet sie darauf vor.
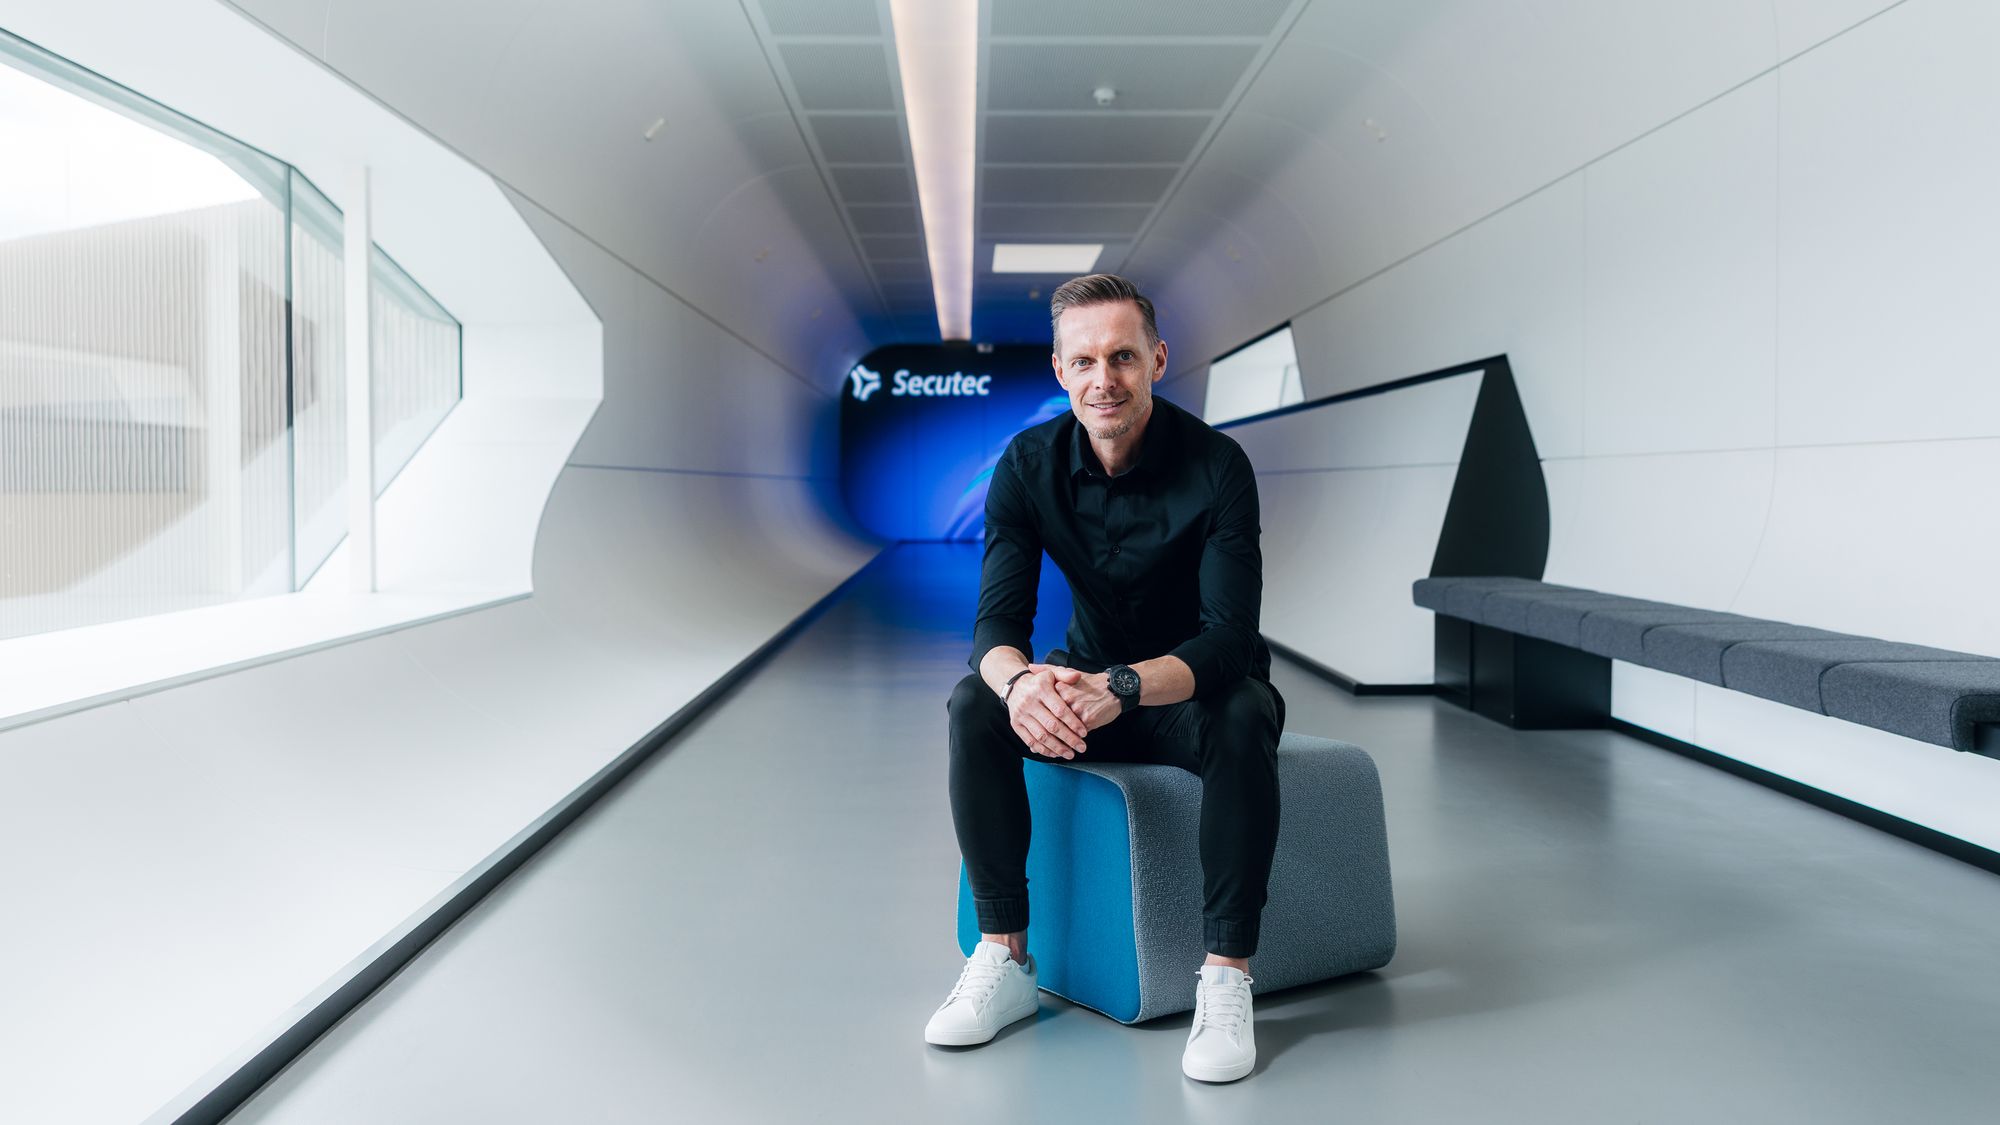
Ihr Speaker
Mag. Daniel Rossgatterer, MBA · Co-Founder und Geschäftsführer Secutec GmbH
Unternehmer, Cybersecurity Praktiker und einer der wenigen Speaker, die mit Erpressern selbst verhandelt haben.
In Keynotes und Workshops öffnet er eine Welt, die für die meisten verborgen bleibt: live im Darknet, mit echten Ransomware Fällen und aus über 400 Lösegeldverhandlungen und über 300 Incident Response Fällen.
Anfrage
Schicken Sie mir diese drei Angaben zu Ihrer Veranstaltung. Format, Dauer und Honorar klären wir im persönlichen Gespräch.